Dolandırıcılar, insanları hedef alacakları yerler konusunda giderek daha stratejik hale geliyor.
On geçiş ücreti dolandırıcılığından dokuzu - para cezaları veya lisansın askıya alınmasıyla tehdit eden sahte ödenmemiş geçiş ücreti mesajları -
Bu kişiler e-posta veya mesaj yoluyla ulaşırken, yaklaşık on romantik dolandırıcılıktan altısı sosyal medyada yaşanıyor. Bu hayır
tesadüf. Suçlular aynı mesajı her yere yaymak yerine farklı mesajlar veriyor
Başarılı olma olasılıklarının en yüksek olduğu platformlara dolandırıcılık yapıyorlar.
Bu bulgu Malwarebytes'in kendi tehdit araştırma sistemlerinden geliyor ve küresel verilerden yararlanıyor
15 Nisan ile 14 Temmuz 2026 arasında. Araştırma, dolandırıcıların uyum sağladığı çeşitli yolları ortaya koyuyor
taktiklerini kullanır ve nerede ortaya çıktıklarına, ne zaman saldıracaklarına ve hangilerine saldıracaklarına dair yeni bilgiler sağlar.
taklit ettikleri markalar. 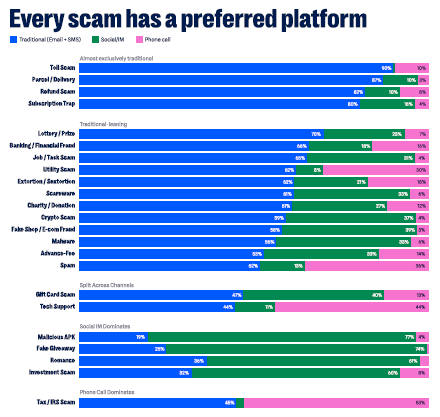
İşte önemli çıkarımlara bir bakış.
Her dolandırıcılığın tercih edilen bir platformu vardır Sahte alma olasılığınız çok daha yüksek
bir sosyal medya akışı yoluyla hediye dolandırıcılığı
e-posta veya mesaj yoluylasınız. Öte yandan,
IRS dolandırıcılıklarının yarısı telefon aracılığıyla gerçekleşecek ara.
Malwarebytes 20'den fazla ölçüldü teknolojiden dolandırıcılığa kadar farklı türde dolandırıcılıklar
cinsel şantaj dolandırıcılıklarını destekleyin ve para iadesi yapın ve Scareware'i inceledim ve her birinin bir özelliği tercih ettiğini buldum.özel bir platform. Sezgisel olarak platformlar tercih edilenler genellikle bir dolandırıcılığın içeriğiyle eşleşir.
iş dolandırıcılıkları çoğunlukla tipik yollarla gelir E-posta, romantik dolandırıcılık gibi iş kanalları
çoğunlukla sosyal medya aracılığıyla ulaşıyor yabancılarla tanışmak en az sorgulanır ve
teknik destek dolandırıcılıkları çoğunlukla Dolandırıcılar nerede olduğu konusunda daha akıllı hale
geliyor seni hedef alıyorlar Yeni Malwarebytes araştırması, farklı dolandırıcılıkların nasıl özel olarak tasarlandığını ortaya koyuyor farklı platformlar telefon. Kanal aynı zamanda dolandırıcılığın nasıl hissettireceğini de şekillendirebilir: Bir telefon görüşmesi kişisel bir mesaj gibi gelebilir anında tepki verme baskısı yaratır. Önceki araştırmalar dolandırıcıların sıklıkla tekrar ettiğini gösteriyor neyin işe yaradığını, bu da şimdiye kadar yaptıklarını neden yapmaya devam ettiklerini açıklayabilir.
Web hâlâ kazanıyor
Sosyal medya ve mesajlaşma uygulamalarının yükselişine rağmen dolandırıcılıklar web üzerinden bize daha fazla ulaşıyor
diğer platformlardan daha fazla, ardından e-posta ve SMS geliyor.
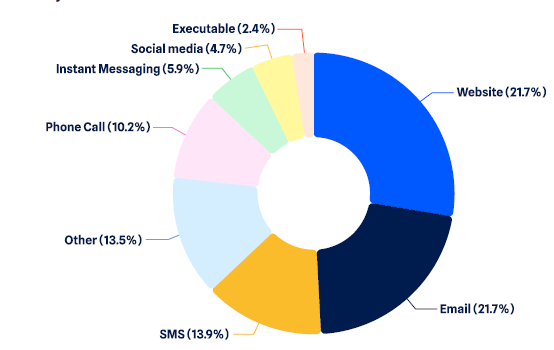
Web'in en popüler giriş kapısı olması şaşırtıcı değil. Malwarebytes yaklaşık 500.000 kimlik avını engelliyor
Günde bir web sitesi.
MrBeast Trump'ı yendi 
O zaten dünyanın en popüler YouTuber'ı.
çevrimiçi maskaralıkları ve aşırı gösterileriyle ünlü, ancak
Malwarebytes verileri, "MrBeast"in artık eklenebileceğini gösteriyor
özgeçmişinde "en çok taklit edilen kişi"yi kolayca yenerek Elon Musk ve Donald Trump (iki ve üç numara, sırasıyla). Asıl adı Jimmy Donaldson olan MrBeast, dolandırıcıların favorisi
Kimliğe bürünme dolandırıcılıklarının yaklaşık %30'unda onun benzerliğini kullanarak şöhretinden yararlanmaya çalışıyor.
kripto hediyelerinden transfer ücreti dolandırıcılıklarına kadar. Tanıdık yüzler halkın gardını düşürür ve
Dolandırıcılık mesajları daha güvenilir geliyor, bu yüzden çok iyi çalışıyorlar. Bir dahaki sefere MrBeast gösterildiğinde
Doğrulama sürecinin bir parçası olarak feed'inizde sizden nakit göndermenizi istiyorsa dikkatli olun.
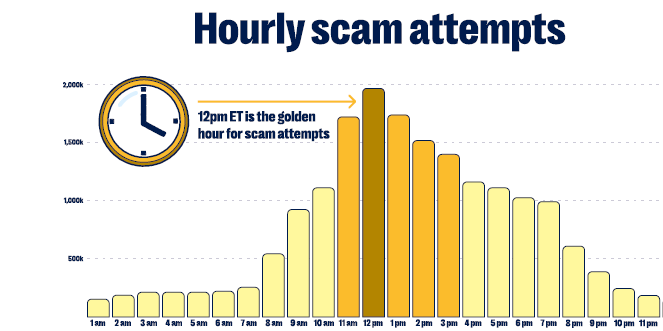
12:00 ET, Amerikalıları hedef alan dolandırıcılar için “altın saattir”
Amerika'nın Doğu Yakası'ndaysanız öğle yemeği zamanı da dolandırıcılık zamanıdır. Malwarebytes verileri gösteriyor
öğle vakti dolandırıcılık mesajları için altın saattir ve en sessiz zamandan yaklaşık %874 daha yoğundur,
yani 01:00 ET.
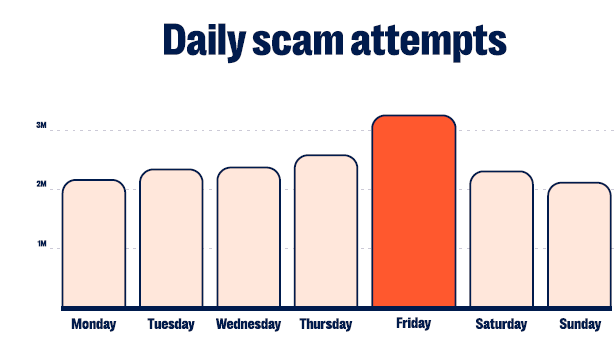
Dolandırıcılık mesajları cuma günleri zirveye çıkıyor
Hafta boyunca telefonunuza gelen dolandırıcılık mesajlarının oranı artıyor. Pazar günü düşük bir seviyeden itibaren sıklığı giderek artıyor ve Cuma günleri zirveye ulaşıyor. İşten ayrıldığınız zaman ve
Hafta sonuna hazırlanırken, aynı zamanda yaklaşık %50 daha fazla sahte mesajla karşılaşıyorsunuz
hafta başladığında olduğundan daha fazla. Veriler bize bunun nedenini açıklamıyor ancak dolandırıcıların rastgele mesaj göndermek yerine kampanyalarını bilinçli olarak zamanlıyorlar.
Büyük markalar dolandırıcıların büyük işidir
Dünyanın en büyük markaları aynı zamanda dolandırıcılar için en yararlı olanlardan bazılarıdır. Onlar anında
tanınabilir, yüz milyonlarca insan tarafından kullanılan ve halihazırda günlük hayatımızın bir parçası olan, sahte tekliflerden sahte hesap uyarılarına kadar her şey için doğal bir uyum sağlarlar. Raporlara göre
Malwarebytes kullanıcıları arasında en çok taklit edilen beş marka:
• Microsoft
• Elma
• Roblox
• Amazon
Malwarebytes kullanıcılarına göre Google'ın marka adı, en az iki kat daha sık suiistimal edildi
Amazon.
Oyun daha büyük bir hedef haline geliyor
Dolandırıcılar giderek daha fazla oyun topluluklarını hedef alıyor. Topladığı verilere göre
Malwarebytes Scam Guard, tüm oyun dolandırıcılıklarının yaklaşık yarısı 1.000 ABD doları tutarında mali zarara yol açabilir veya dahası, "yüksek şiddette risk" olarak adlandırdığımız şey. En çok taklit edilen oyun siteleri Roblox, Steam oldu.
Anlaşmazlık ve Minecraft. Roblox, haziran ortasından temmuz ortasına kadar dolandırıcılık aktivitesinde %15'lik bir artış gördü.
Steam aynı dönemde %19'luk bir artış gördü.
Dolandırıcılık nasıl tespit edilir ve durdurulur?
Veriler giderek uzmanlaşan bir dolandırıcılık ekonomisine işaret ediyor. Tek bedene güvenmek yerine-
Her duruma uyan kampanyalar sayesinde suçlular dolandırıcılıkları e-postadan her gün kullandığımız platformlara göre uyarlıyor.
ve oyun topluluklarına ve sosyal medyaya kısa mesajlar. Taktikler değişebilir ama amaç
aynı kalır: paranızı veya bilgilerinizi çalacak kadar uzun süre güveninizi kazanmak. Nasıl olduğunu bilmek
Bu taktiklerin platformdan platforma değişmesi, bunların tanınmasını ve kaçınılmasını kolaylaştırır.
Genel olarak:
• İstenmeyen e-postalar, kısa mesajlar veya sosyal medyadaki bağlantılara tıklamayın veya telefon numaralarını aramayın
DM'ler.
• Şüpheye düştüğünüzde doğrudan şirket yetkilisine giderek mesajın meşruluğunu kontrol edin.
web sitesi ve resmi kanallar aracılığıyla bu konuyu sormak. Sponsorlu arama sonuçlarını takip etmeyin
oraya gidin; bunlar dolandırıcılık olabilir.
• Kişisel ayrıntıları, PIN'leri, şifreleri, ödeme bilgilerini veya doğrulama kodlarını vermeyin
İstenmeyen bir arama sırasında. Meşru şirketler şifre veya doğrulama kodu istemez
telefonda. Telefonu kapatın ve kuruluşun resmi telefon numarasından tekrar arayın.
• Malwarebytes Tarayıcı gibi dolandırıcılık ve kimlik avı sitelerini engelleyen bir tarayıcı uzantısı kullanın
Muhafız. Daha önce görmedikleri de dahil olmak üzere, sahte bir vitrini siz oraya gitmeden önce işaretleyebilir.
• Dolandırıcılığı filtreleyen Malwarebytes Mobile Security gibi bir mobil güvenlik ürünü yükleyin ve
spam metin mesajları.
• Bir mesajın meşru olup olmadığını kontrol edin. Malwarebytes Scam Guard bir mesajı, telefonu kontrol edebilir
Kötü amaçlı olup olmadığını belirlemek için numarayı veya kapsamlı tehdit istihbaratı veritabanına bağlantı verin
veya güvenli. Daha sonra kırmızı bayraklar ve atmanız gereken sonraki adımlar hakkında bilgi sağlar. Dolandırıcılık Koruması
analiz edilen beş oturumdan yaklaşık birini yüksek riskli olarak işaretler;
önemli mali kayıplar (1.000$ veya daha fazla) veya kişisel zarar.
Metodoloji
Bu rapordaki veriler, Malwarebytes'in tescilli tehdit araştırma sistemlerinden toplanmıştır.
15 Nisan ile 14 Temmuz 2026 arasında. Tüm veriler anonimleştirilmiştir ve Malwarebytes'in yapabileceklerini yansıtır.
kendi altyapısı üzerinden gözlemliyor.